



KYC-модуль NeuroVision проверяет личность пользователя по фотографиям документа и лица. На этой странице — какие проверки входят в модуль, из каких шагов складывается сценарий и как формируется итоговый результат сессии.
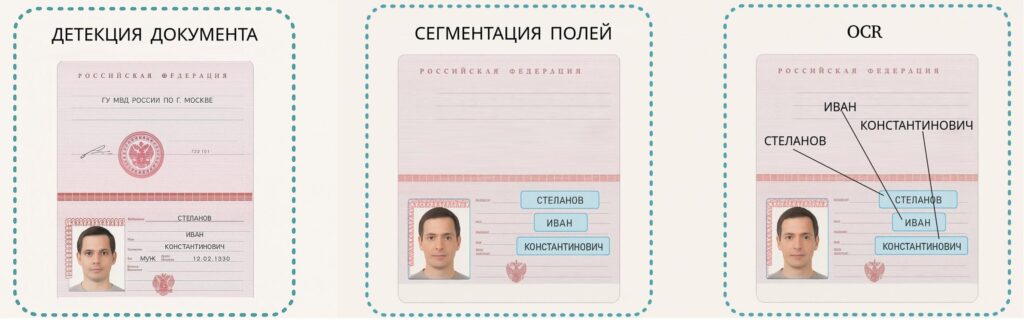
Шаги сценария
Сценарий проверки собирается в личном кабинете из шагов. Шаги можно комбинировать:
- Документ — пользователь фотографирует паспорт, ID-карту или другое удостоверение личности.
- Селфи — фотография лица пользователя.
- Селфи с документом — пользователь держит документ в руках; система сравнивает лицо с фотографией в документе.
- Liveness — подтверждение, что перед камерой живой человек, а не фотография, запись с экрана или маска.
Типовые комбинации: «документ + селфи», «документ + селфи с документом + Liveness».
Что проверяется
Документ
- Качество снимка: формат файла (JPEG, PNG), размер и разрешение, освещённость, документ целиком в кадре.
- Тип документа: система определяет вид документа и страну выдачи.
- Распознавание текста (OCR): система извлекает поля документа — ФИО, даты, номер, место рождения — и проверяет контрольные суммы машиночитаемой зоны (MRZ).
- Признаки подделки: съёмка с экрана, ксерокопия или распечатка, редактирование в графическом редакторе, вклейки и исправления в полях, повреждения документа, логические несоответствия в датах и номерах.
Лицо
- Сравнение лиц (Face Matching): лицо на селфи сравнивается с фотографией в документе и с лицами на других шагах сессии.
- Соответствие возраста и пола данным документа.
- Признаки подделки селфи: съёмка с экрана, ксерокопия, дипфейк, изображение, созданное нейросетью.
Liveness
- Анализ серии кадров или видео на признаки живого присутствия.
- Отбраковка фотографий, записей с экрана и бумажных носителей.
Проверки по внешним базам данных
По данным документа можно дополнительно проверить пользователя по внешним источникам: действительность паспорта, задолженности, банкротство, розыск, санкционные списки и другие. Состав проверок задаётся в сценарии; полный перечень — в каталоге проверок.
Результат проверок по внешним базам приходит отдельно и не меняет статус сессии: его можно получить методом kyc/session/databases или из вебхука о завершении проверок.
Результат сессии
По итогам всех шагов сессия получает статус:
| Статус | Что означает |
|---|---|
success | Проверка пройдена |
failed | Проверка не пройдена |
suspicious | Сессия помечена как подозрительная |
exception | Обработка завершилась с ошибкой |
expired | Пользователь не завершил проверку за время жизни ссылки |
Пока проверка идёт, сессия находится в статусе idle (создана, обработка не начиналась) или processing (обрабатывается).
Если проверка не пройдена, в ответе указываются коды ошибок с причиной: например, [document] text fields not visible или [fraud] mobile device.
Расшифровка кодов — на странице Ошибки.
Статус и детали по каждому шагу возвращает метод kyc/session/status; о завершении сессии система может сообщить вебхуком. Все методы — в разделе REST API.
